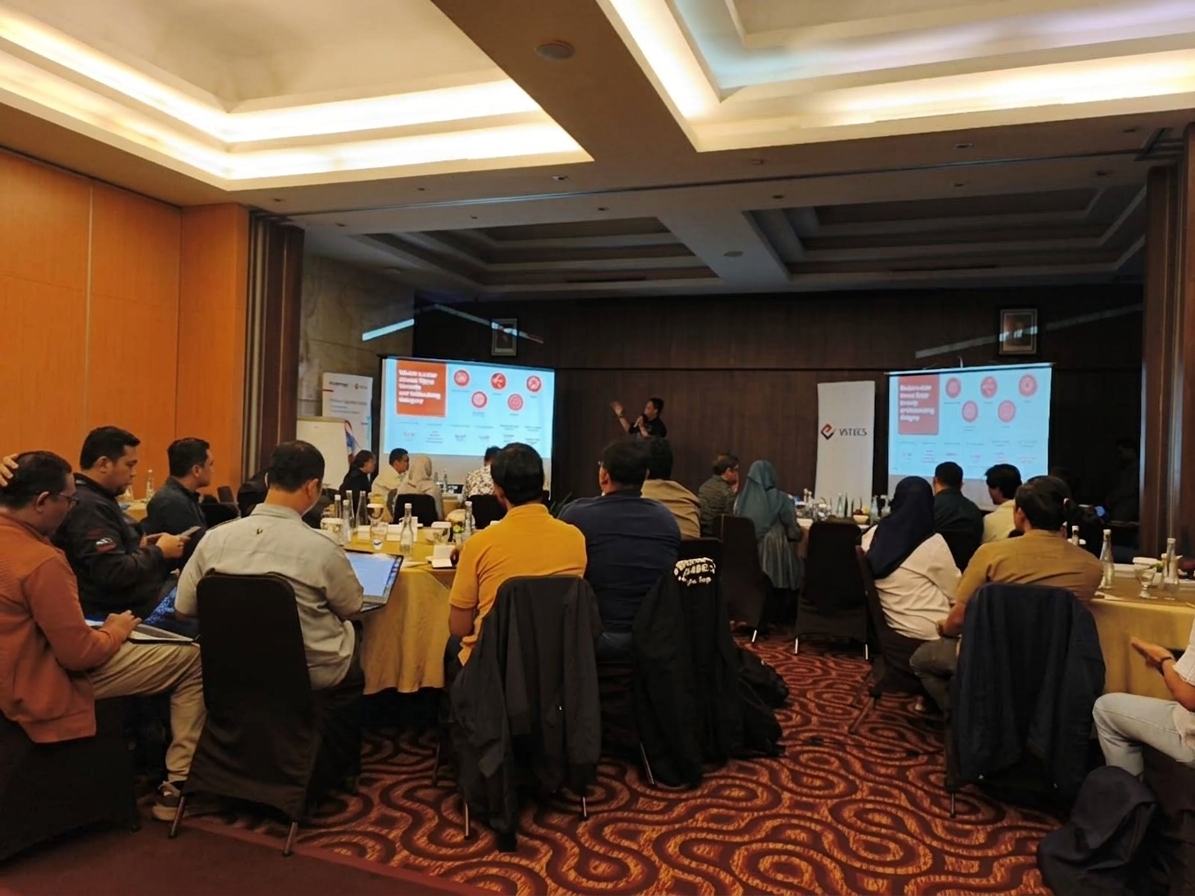

Pada tanggal 15 s.d. 16 Juli 2026 Kepala dan Sekretaris UPT Teknologi Informasi dan Komunikasi (PUSTIKOM) UIN Siber Syekh Nurjati Cirebon mengikuti kegiatan Telkom Business Insight dengan tema Cyber Security untuk perguruan tinggi di Jawa Barat. Pada kegiatan ini Telkom menghadirkan narasumber dari Institut Teknologi Bandung yang mengupas tentang pengelolaan cyber security di kampus ITB, berikut rangkuman materinya yang bisa ditiru implementasinya di Universitas Islam Negeri Siber Syekh Nurjati Cirebon.
Strategi Membangun Keamanan Siber Perguruan Tinggi
Menghadapi berbagai ancaman tersebut, perguruan tinggi perlu menerapkan pendekatan keamanan yang komprehensif. Materi tersebut menempatkan empat komponen utama sebagai bagian dari mitigasi ancaman siber, yaitu teknologi keamanan, sumber daya manusia, proses dan tata kelola, serta monitoring dan deteksi dini.
- Memperkuat Teknologi Keamanan
Teknologi merupakan lapisan pertahanan penting dalam keamanan siber. Perguruan tinggi dapat memperkuat sistem dengan menerapkan Multi-Factor Authentication (MFA), backup dan Disaster Recovery Center (DRC), vulnerability scanner, threat intelligence, monitoring, proteksi DDoS, firewall, serta keamanan API.
Penerapan MFA, misalnya, dapat memberikan lapisan perlindungan tambahan terhadap akun pengguna. Hal ini sangat penting karena pencurian username dan password merupakan salah satu risiko yang dapat membuka akses terhadap berbagai layanan digital kampus.
Sementara itu, backup dan DRC diperlukan untuk memastikan layanan dapat dipulihkan apabila terjadi gangguan serius, termasuk serangan ransomware. Dengan demikian, keamanan tidak hanya berorientasi pada pencegahan serangan, tetapi juga pada kemampuan organisasi untuk memulihkan layanan.
- Meningkatkan Kesadaran dan Kompetensi SDM
Teknologi keamanan yang canggih tidak akan optimal apabila pengguna tidak memiliki kesadaran keamanan. Oleh karena itu, perguruan tinggi perlu melakukan edukasi kepada pengguna serta memberikan pelatihan kepada pegawai dan mahasiswa. Selain itu, pengelolaan akses perlu menerapkan prinsip least privilege access, yaitu memberikan hak akses sesuai kebutuhan pekerjaan. Akses tersebut juga perlu dimonitor secara berkala.
Dalam konteks perguruan tinggi, program security awareness sebaiknya tidak hanya dilakukan satu kali. Edukasi harus menjadi program berkelanjutan yang disesuaikan dengan perkembangan modus serangan siber.
- Memperkuat Proses dan Tata Kelola
Keamanan siber membutuhkan kebijakan dan tata kelola yang jelas. Perguruan tinggi perlu melakukan identifikasi dan penilaian risiko secara berkala, menyusun risk register serta risk treatment plan, dan memastikan kepatuhan terhadap standar serta regulasi yang relevan. Materi juga mencontohkan penggunaan ISO 27001, NIST CSF, PCI DSS, UU PDP, UU ITE, regulasi PSE, Perpres SPBE, serta peraturan BSSN sebagai bagian dari kerangka kepatuhan.
Selain itu, perguruan tinggi perlu memiliki Incident Response Plan. Ketika terjadi insiden, organisasi harus mempunyai prosedur yang jelas mulai dari deteksi, isolasi, investigasi, pemulihan, hingga pelaporan. Perguruan tinggi juga perlu memiliki Business Continuity Plan, termasuk sistem cadangan dan DRC, agar layanan penting tetap dapat dipulihkan ketika terjadi gangguan.
- Monitoring dan Deteksi Dini
Pertahanan siber tidak cukup hanya dengan memasang firewall atau antivirus. Perguruan tinggi perlu mengetahui apa yang sedang terjadi pada infrastrukturnya. Karena itu, Security Operation Center (SOC) dapat berperan dalam melakukan monitoring 24/7, menganalisis log dan alert, serta membantu mendeteksi aktivitas mencurigakan.
Selain SOC, penetration testing dan vulnerability assessment perlu dilakukan secara berkala. Perguruan tinggi juga perlu mengikuti perkembangan threat intelligence agar dapat mengetahui pola dan modus serangan terbaru.
Materi mengenai implementasi di perguruan tinggi menunjukkan bahwa pengelolaan keamanan siber dapat dibangun melalui kombinasi layanan, kebijakan, prosedur, tim respons insiden, monitoring, sosialisasi, dan pengujian keamanan.
Dalam penyelenggaraan layanan TI, terdapat layanan akun dan akses, web hosting, layanan perangkat lunak berlisensi, server, jaringan dan konektivitas, VPN, serta pelaporan insiden siber.
Pada aspek kebijakan, implementasi mencakup tata kelola data, kebijakan penggunaan sumber daya TI, serta prosedur operasional terkait akses data center, akun superuser, deployment ke production, monitoring, pengelolaan domain, insiden keamanan, pengelolaan perangkat, dan pengembangan sistem. Implementasi tersebut juga didukung oleh tim CSIRT, monitoring, sosialisasi keamanan siber, backup, MFA, vulnerability assessment, firewall, dan audit keamanan.
Hal tersebut memberikan pelajaran penting bahwa keamanan siber perguruan tinggi perlu dibangun sebagai ekosistem, bukan sebagai satu produk teknologi. Teknologi, kebijakan, prosedur, SDM, dan organisasi harus berjalan secara terpadu.
Tantangan yang Perlu Diperhatikan
Meskipun berbagai mekanisme keamanan telah diterapkan, perguruan tinggi tetap menghadapi sejumlah permasalahan. Materi mengidentifikasi beberapa problem umum, seperti dasar penentuan kebijakan yang belum diatur, penggunaan sistem dengan environment lama yang tidak terpelihara, pengembangan aplikasi di unit yang tidak teridentifikasi atau tidak mengikuti prosedur, belum optimalnya Secure SDLC dan pengujian keamanan sebelum sistem masuk production, security awareness, serta kepatuhan dalam pengelolaan data pribadi.
Permasalahan tersebut menunjukkan bahwa keamanan siber membutuhkan konsistensi. Aplikasi yang dibangun tanpa prosedur, sistem lama yang tidak dipelihara, serta lemahnya kesadaran pengguna dapat menjadi titik masuk bagi penyerang meskipun infrastruktur keamanan utama telah tersedia.