
Keamanan kredensial workflow n8n menjadi prioritas mutlak bagi para pengembang sistem otomasi pada tahun 2026. Saat ini, banyak tim mengintegrasikan puluhan layanan pihak ketiga ke dalam satu alur kerja terpadu. Namun, kelalaian dalam mengelola kunci API dapat membuka celah kebocoran data sensitif ke publik. Oleh karena itu, kita membutuhkan strategi pengelolaan kredensial yang ketat agar sistem otomasi tetap berjalan aman dan andal.
Memahami konsep keamanan kredensial workflow n8n membantu Anda melindungi aset digital instansi secara menyeluruh. Selain itu, langkah ini menjamin tidak ada token rahasia yang terpapar secara terbuka di atas kanvas kerja tim.
Mengamankan Enkripsi Database dan Variabel Lingkungan
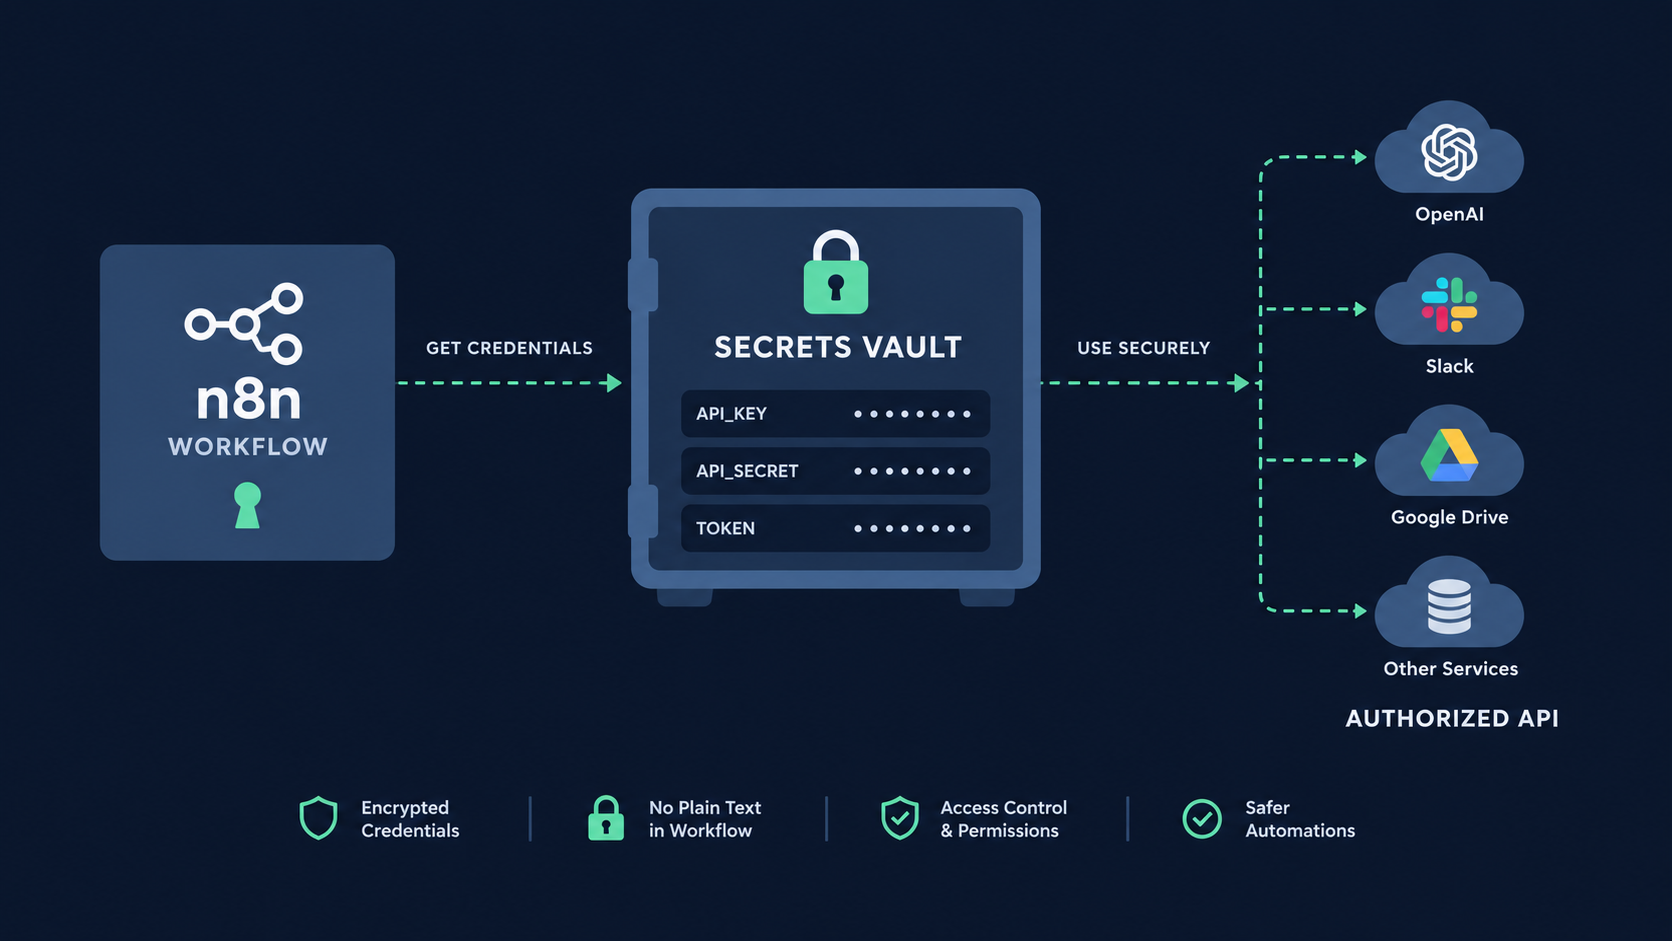
Platform n8n menyediakan sistem penyimpanan kredensial terpusat yang memisahkan data rahasia dari node alur kerja utama. Pendekatan ini mencegah pengguna mengekspos kata sandi saat membagikan draf alur kerja ke rekan kerja lain.
Berikut adalah langkah utama untuk memperkuat perlindungan kredensial pada n8n:
-
Mengaktifkan Kunci Enkripsi Khusus: Anda wajib menyetel kunci enkripsi unik pada berkas lingkungan server untuk mengamankan tabel basis data n8n.
-
Memanfaatkan Environment Variables: Anda dapat memanggil variabel sistem operasi secara langsung daripada mengetik token autentikasi di dalam skrip node.
-
Menerapkan Hak Akses Berbasis Peran: Anda perlu membatasi izin melihat dan mengedit kredensial hanya untuk personel teknis yang berwenang.
Selanjutnya, Anda dapat memadukan proteksi ini dengan standar pengelolaan kredensial terpusat seperti manajemen secrets aplikasi modern. Pola integrasi ini memastikan token rotasi berganti secara otomatis tanpa perlu mengubah alur kerja n8n secara manual.
Integrasi Layanan Backend yang Terisolasi
Sistem n8n yang aman mempermudah pertukaran data antar-layanan internal tanpa risiko intersepsi pihak ketiga. Sebagai contoh, Anda dapat menghubungkan alur kerja n8n ke server internal menggunakan jalur transmisi cepat melalui penerapan protokol gRPC backend. Protokol biner ini menyalurkan data sensitif secara ringkas dan aman di dalam jaringan privat.
Jadi, server Anda tidak akan membeberkan log transaksi yang memuat header autentikasi secara gamblang. Selain itu, Anda juga dapat menerapkan arsitektur server yang bersih dan terisolasi dengan panduan struktur project layout golang. Langkah ini mencegah peretas membaca berkas konfigurasi rahasia jika mereka berhasil menyusup ke salah satu sub-modul aplikasi.
Proteksi Menyeluruh untuk Ekosistem Otomasi
Menerapkan keamanan kredensial workflow n8n adalah investasi wajib untuk menjaga integritas seluruh sistem otomasi Anda. Kita tidak boleh menukar kecepatan integrasi data dengan pengabaian standar keamanan siber dasar. Oleh karena itu, mulailah mengunci seluruh kunci API dan token akses Anda secara disiplin hari ini agar ekosistem digital instansi selalu terlindungi dari ancaman kebocoran data.