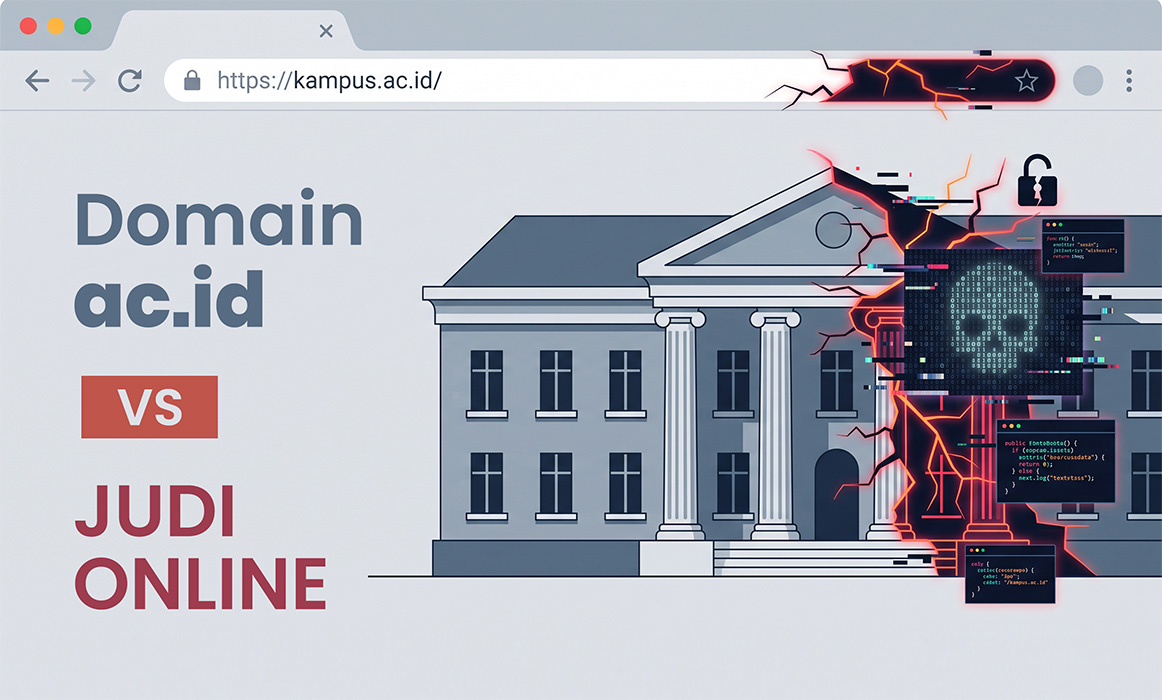

Jika Anda sesekali mencari informasi beasiswa, materi kuliah, atau seminar di mesin pencari, jangan heran bila mendapati tautan beralamat
.ac.id yang justru menampilkan judul mesin slot atau kasino daring. Fenomena ini bukan sekadar lelucon internet, melainkan isu serius keamanan siber yang menghantui hampir seluruh perguruan tinggi di Indonesia.Bagi tim pengelola infrastruktur IT kampus, mendapati notifikasi bahwa subdomain resmi institusi telah disulap menjadi etalase promosi judi daring adalah momen yang menyebalkan sekaligus mengkhawatirkan. Mengapa domain akademik yang memiliki kredibilitas tinggi ini menjadi sasaran empuk, dan apa yang sebenarnya terjadi di balik layar server kampus?
Mengapa Domain Akademik Sangat Diincar?
Pelaku sindikat judi daring tidak memilih situs kampus secara acak. Domain berakhiran
.ac.id atau .edu secara historis memiliki nilai otoritas domain (Domain Authority / DA) yang sangat tinggi di mata algoritma mesin pencari seperti Google.-
Trik Black-Hat SEO: Mesin pencari memercayai situs institusi pendidikan sebagai rujukan yang kredibel. Ketika peretas berhasil menanam tautan balik (backlink) atau membuat halaman tersembunyi berisi promosi judi di dalam domain kampus, tautan tersebut langsung melesat ke halaman pertama hasil pencarian Google tanpa perlu bersusah payah membangun reputasi domain baru dari nol.
-
Taktik Penyamaran (Cloaking): Peretas sering menggunakan teknik cloaking, di mana halaman judi tersebut hanya akan terlihat jika pengguna datang dari hasil pencarian Google atau lewat perangkat ponsel tertentu. Ketika dikunjungi langsung oleh administrator jaringan kampus lewat jaringan internal, halaman tersebut tampak normal seperti biasa.
Celah Terbesar: Zombie Subdomains dan Proyek yang Ditinggalkan
Persepsi umum sering kali menuding bahwa sistem inti kampus—seperti pangkalan data akademik atau sistem keuangan—telah jebol total. Kenyataannya, peretasan hampir selalu terjadi di pinggiran sistem:
-
Situs Web “Zombi” Hasil Kepanitiaan: Tiap tahun, ada puluhan seminar internasional, konferensi nasional, jurnal ad-hoc, hingga kegiatan organisasi mahasiswa yang mengajukan pembuatan subdomain baru (misalnya
seminar2021.kampus.ac.id). Begitu acaranya selesai, panitia bubar, dan situs web tersebut dibiarkan terlantar tanpa ada yang merawat. -
CMS dan Plugin Kedaluwarsa: Kebanyakan situs zombi tersebut dibangun menggunakan sistem manajemen konten (CMS) populer seperti WordPress atau Joomla. Ketika versi core atau plugin-nya tidak pernah diperbarui selama berbulan-bulan, kerentanan keamanan publik (exploits) langsung dimanfaatkan oleh bot otomatis peretas untuk menyuntikkan skrip jahat (web shell).
-
Hak Akses yang Terbengkalai: Kredensial administrator situs acara sering kali dibagikan ke banyak mahasiswa atau vendor lepas. Begitu mereka lulus atau kontrak selesai, kata sandi tidak pernah diganti, membuka celah akses tidak sah.
Risiko Reputasi dan Keamanan Sivitas Akademika
Dampaknya jauh melampaui rasa malu kelembagaan. Ketika domain kampus ditandai oleh Google sebagai situs berbahaya atau sarang konten terlarang, mesin pencari akan memasukkan seluruh domain ke dalam daftar hitam (blacklist). Akibatnya:
-
Situs resmi akademik kampus bisa diblokir oleh peramban modern dengan peringatan layar merah bertuliskan Deceptive Site Ahead.
-
Email resmi kampus (@kampus.ac.id) rawan ditolak oleh penyedia layanan surel global karena reputasi IP server pengirim dianggap tercemar (spam/phishing).
-
Potensi eskalasi serangan, di mana skrip judi daring tersebut juga menyisipkan malware untuk mencuri berkas sensitif atau menyadap kredensial login sivitas akademika.
Saatnya Merampingkan Aset Digital
Solusi untuk memutus rantai ini bukan melulu membeli perangkat keras keamanan berharga miliaran rupiah, melainkan menata tata kelola aset digital kampus:
-
Pembersihan dan Penghapusan Subdomain Pasif: Tim IT secara berkala perlu melakukan audit inventaris dan berani mematikan (take down) situs-situs kegiatan yang sudah usang. Dokumen atau materi seminar lama cukup diarsipkan dalam format statis (seperti PDF di repositori perpustakaan) daripada membiarkan server web aktif tanpa pengawasan.
-
Sentralisasi CMS dan Pembaruan Otomatis: Menghindari izin pembuatan instalasi CMS mandiri di sembarang server fakultas. Semua situs publik kampus sebaiknya dikelola di bawah lingkungan infrastruktur terpusat dengan patch keamanan otomatis.
-
Penerapan Web Application Firewall (WAF): Menyaring lalu lintas anomali dan mencegah injeksi skrip berbahaya sebelum sempat menyentuh direktori server.
Domain
.ac.id adalah aset reputasi akademik yang dibangun bertahun-tahun lewat riset dan pengajaran. Menjaga kebersihannya dari jeratan sindikat judi daring bukan sekadar tugas teknis tim IT, melainkan tanggung jawab bersama seluruh unit di kampus untuk tidak menelantarkan jejak digital yang pernah dibuat.