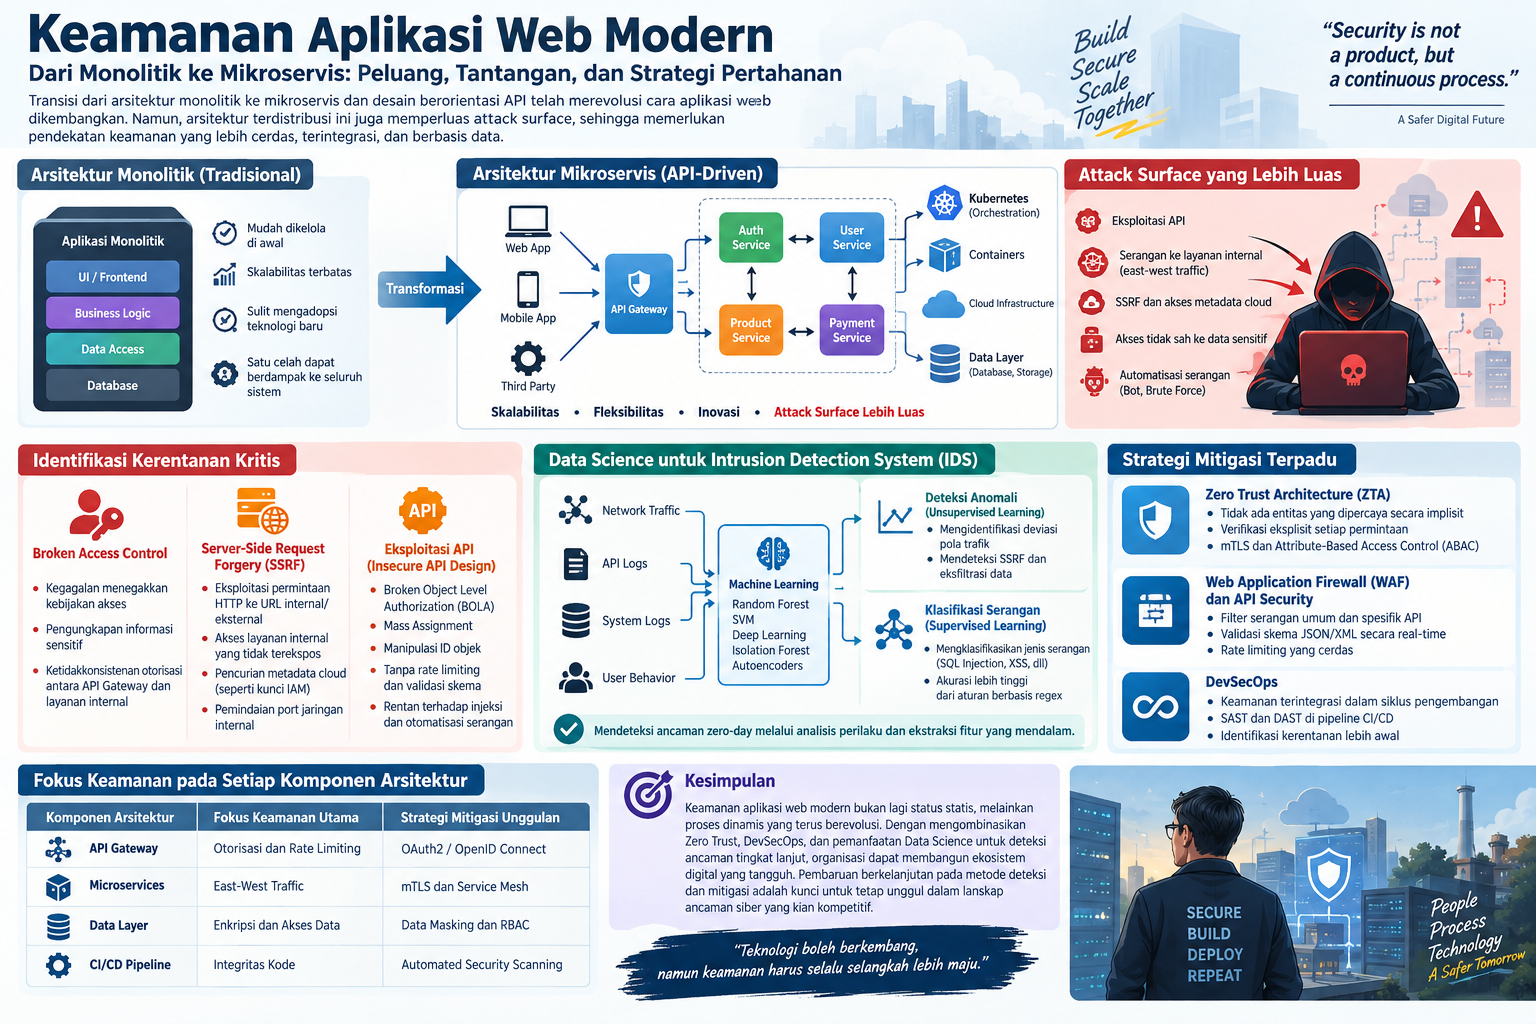

Transisi paradigma dari arsitektur monolitik tradisional menuju struktur mikroservis dan desain berorientasi API telah merevolusi cara aplikasi web dikembangkan dan dikelola. Arsitektur modern ini menawarkan skalabilitas horizontal yang superior dan fleksibilitas dalam pemilihan teknologi untuk setiap komponen. Namun, dekomposisi sistem menjadi layanan-layanan kecil yang saling terhubung secara luas melalui protokol HTTP/HTTPS dan gRPC telah memperluas attack surface secara signifikan.
Dalam ekosistem API-driven, setiap titik integrasi merupakan potensi celah keamanan. Komunikasi antar-layanan (east-west traffic) yang seringkali tidak terenkripsi atau kurang terautentikasi di dalam perimeter internal menjadi target utama aktor ancaman. Selain itu, ketergantungan yang tinggi pada infrastruktur cloud-native, kontainerisasi, dan orkestrasi seperti Kubernetes memperkenalkan kompleksitas baru dalam pengelolaan identitas dan akses. Artikel ini mengevaluasi kerentanan kritis yang muncul dalam arsitektur ini serta mengeksplorasi metodologi pertahanan berbasis data untuk memitigasinya.
Identifikasi Kerentanan Kritis
Aplikasi web modern menghadapi tantangan unik yang seringkali tidak terakomodasi secara optimal oleh mekanisme keamanan tradisional. Berdasarkan observasi pada tren ancaman saat ini, terdapat tiga area kerentanan yang mendominasi profil risiko aplikasi berbasis mikroservis.
Broken Access Control
Broken Access Control tetap menjadi risiko paling umum dalam keamanan aplikasi web. Dalam arsitektur terdistribusi, kegagalan dalam menegakkan kebijakan akses pada tingkat granulasi yang tepat dapat menyebabkan pengungkapan informasi sensitif atau manipulasi data oleh pengguna yang tidak berwenang. Hal ini sering terjadi karena ketidakkonsistenan antara mekanisme autentikasi di API Gateway dan otorisasi di level layanan internal.
Server-Side Request Forgery (SSRF)
SSRF telah berevolusi menjadi ancaman tingkat tinggi dalam lingkungan cloud. Penyerang mengeksploitasi fungsionalitas server yang melakukan permintaan HTTP ke URL eksternal atau internal. Dalam arsitektur modern, SSRF memungkinkan penyerang untuk mengakses layanan internal yang tidak terekspos ke publik, mencuri metadata dari penyedia layanan cloud (seperti kunci akses IAM), atau melakukan pemindaian port pada jaringan internal aplikasi.
Eksploitasi API (Insecure API Design)
API seringkali mengekspos detail implementasi internal yang dapat dimanfaatkan oleh penyerang. Kerentanan seperti Broken Object Level Authorization (BOLA) dan Mass Assignment memungkinkan akses tidak sah ke data melalui manipulasi ID objek dalam permintaan API. Tanpa adanya rate limiting dan validasi skema yang ketat, API menjadi rentan terhadap serangan otomatisasi dan injeksi.
Penerapan Data Science pada Intrusion Detection System (IDS)
Salah satu perkembangan paling transformatif dalam keamanan siber adalah integrasi teknik Data Science ke dalam Intrusion Detection System (IDS). Metode deteksi berbasis tanda tangan (signature-based) tradisional terbukti tidak memadai dalam menghadapi serangan zero-day dan taktik polimorfik yang sering menyerang aplikasi web modern.
Analisis Perilaku dan Machine Learning
Penggunaan algoritma Machine Learning (ML) memungkinkan IDS untuk bergeser dari deteksi berbasis pola statis menuju analisis perilaku dinamis. Dengan memanfaatkan dataset lalu lintas jaringan yang masif, model ML seperti Random Forest, Support Vector Machines (SVM), dan Deep Learning dapat dilatih untuk mengenali profil “lalu lintas normal”.
- Deteksi Anomali: Algoritma unsupervised learning seperti Isolation Forest atau Autoencoders digunakan untuk mengidentifikasi deviasi kecil dalam pola trafik yang mungkin menandakan adanya eksploitasi SSRF atau upaya eksfiltrasi data.
- Klasifikasi Serangan: Model supervised learning yang dilatih pada dataset yang telah diberi label dapat mengklasifikasikan jenis serangan (misalnya, injeksi SQL atau Cross-Site Scripting) dengan tingkat akurasi yang melampaui aturan berbasis regex.
Keunggulan Deteksi Zero-Day
Melalui ekstraksi fitur yang mendalam, seperti frekuensi permintaan, ukuran muatan (payload), dan urutan pemanggilan API, sistem berbasis Data Science mampu mendeteksi aktivitas mencurigakan yang belum pernah tercatat dalam database ancaman global. Ini memberikan lapisan pertahanan proaktif yang krusial bagi aplikasi yang mengelola data sensitif secara terus-menerus.
Strategi Mitigasi Terpadu
Untuk menghadapi kompleksitas ancaman pada aplikasi web modern, diperlukan pendekatan pertahanan berlapis yang mengintegrasikan teknologi dan budaya organisasi.
Zero Trust Architecture (ZTA)
Implementasi prinsip Zero Trust sangat penting dalam arsitektur mikroservis. Strategi ini mengasumsikan bahwa tidak ada entitas—baik di dalam maupun di luar jaringan—yang dapat dipercaya secara implisit. Setiap permintaan harus diverifikasi secara eksplisit melalui mTLS (mutual Transport Layer Security) dan otorisasi berbasis atribut (ABAC) sebelum diberikan akses ke sumber daya.
Integrasi Web Application Firewall (WAF) dan API Security
WAF modern harus dikonfigurasi untuk memahami konteks API. Selain memfilter serangan umum, WAF harus mampu melakukan validasi skema JSON/XML secara real-time dan menerapkan kebijakan rate limiting yang cerdas untuk mencegah serangan Brute Force dan penyalahgunaan sumber daya API.
Budaya DevSecOps
Keamanan tidak boleh menjadi tahap akhir dalam pengembangan aplikasi. Melalui pendekatan DevSecOps, instrumen keamanan seperti Static Application Security Testing (SAST) dan Dynamic Application Security Testing (DAST) diintegrasikan langsung ke dalam jalur pipa CI/CD. Hal ini memungkinkan identifikasi dan perbaikan kerentanan pada tahap awal pengkodean, sehingga mengurangi biaya dan risiko teknis di masa depan.
Kesimpulan
Keamanan aplikasi web modern bukan lagi merupakan status statis, melainkan sebuah proses dinamis yang terus berevolusi seiring dengan kecanggihan teknik serangan. Arsitektur terdistribusi membawa kompleksitas yang memerlukan metode perlindungan yang lebih cerdas dan terintegrasi. Dengan mengombinasikan kerangka kerja Zero Trust, strategi DevSecOps yang disiplin, serta pemanfaatan Data Science untuk deteksi ancaman tingkat lanjut, organisasi dapat membangun ekosistem digital yang tangguh. Pembaruan berkelanjutan pada metode deteksi dan mitigasi adalah satu-satunya cara untuk tetap unggul dalam lanskap ancaman siber yang kian kompetitif.
| Komponen Arsitektur | Fokus Keamanan Utama | Strategi Mitigasi Unggulan |
|---|---|---|
| API Gateway | Otorisasi dan Rate Limiting | OAuth2 / OpenID Connect |
| Microservices | East-West Traffic | mTLS dan Service Mesh |
| Data Layer | Enkripsi dan Akses Data | Data Masking dan RBAC |
| CI/CD Pipeline | Integritas Kode | Automated Security Scanning |
Dokumen ini disusun untuk memberikan kerangka kerja teknis bagi para arsitek sistem dan profesional keamanan dalam memetakan serta menangani risiko pada infrastruktur aplikasi web kontemporer.