
Transformasi menuju kampus siber (cyber university) menuntut perguruan tinggi untuk mengelola infrastruktur teknologi informasi yang semakin masif dan kompleks. Layanan akademik, portal administrasi, dan sistem manajemen aset kini beroperasi secara terpusat dan real-time. Di sisi lain, ancaman siber dan risiko kegagalan sistem semakin beragam, mulai dari serangan DDoS, SQL Injection, hingga downtime infrastruktur fisik. Artikel ini menjabarkan secara rinci kerangka kerja implementasi Risk Management System (RMS) terintegrasi. Pembahasan difokuskan pada penggabungan tata kelola kebijakan, pengawasan aset berbasis real-time, dan penerapan teknologi analisis keamanan adaptif berbasis Intrusion Detection System (IDS) dan Data Science guna menciptakan ekosistem digital kampus yang tangguh.
1. Lanskap Risiko Ekosistem Digital Perguruan Tinggi
Ekosistem digital kampus modern tidak lagi sekadar website profil. Ia merupakan jaringan kompleks aplikasi layanan terpadu yang mencakup Sistem Informasi Akademik (SIAKAD), e-learning, portal jurnal, hingga Sistem Informasi Barang Milik Negara (BMN). Karakteristik pengguna yang heterogen (ribuan mahasiswa, dosen, staf administratif, dan publik) menciptakan matriks risiko yang unik:
-
Risiko Keamanan Data (Confidentiality & Integrity): Ancaman peretasan basis data nilai mahasiswa, pencurian data penelitian, atau manipulasi transaksi keuangan kampus.
-
Risiko Ketersediaan (Availability): Beban puncak yang ekstrem pada waktu tertentu (misalnya, masa registrasi atau peluncuran portal konferensi internasional) yang dapat menyebabkan kelumpuhan server (resource exhaustion).
-
Risiko Kepatuhan (Compliance): Kegagalan memenuhi standar keamanan perlindungan data pribadi dan pedoman tata kelola TI pemerintahan (bagi PTN).
-
Risiko Insiden Infrastruktur Fisik: Gangguan daya, kegagalan perangkat keras data center, atau bencana alam yang berdampak pada infrastruktur jaringan backbone kampus.
2. Arsitektur dan Komponen Teknis Risk Management System
Membangun RMS yang efektif memerlukan peralihan dari manajemen manual berbasis spreadsheet menuju arsitektur software yang terpusat dan terotomatisasi.
A. Centralized Risk Dashboard
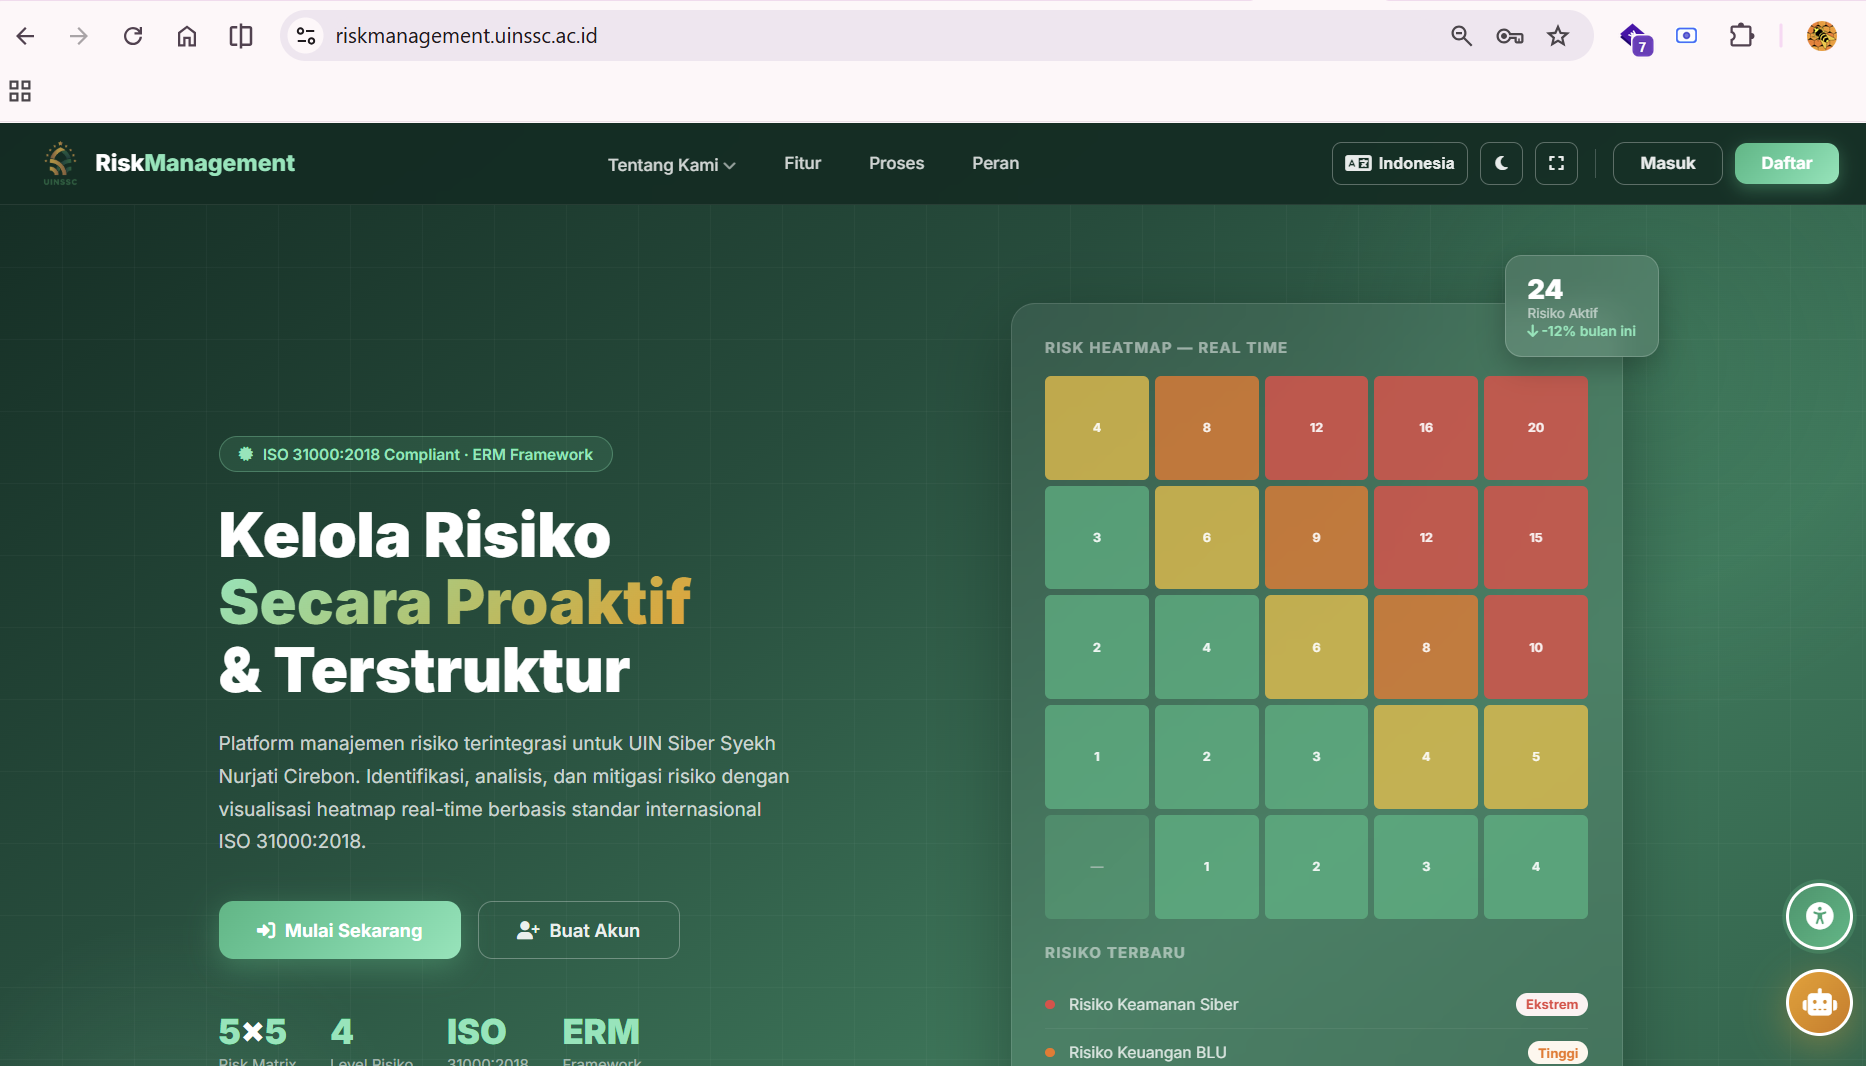
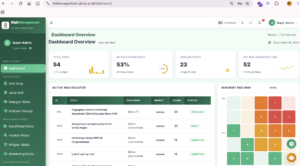
Pusat dari RMS adalah sebuah aplikasi web yang bertindak sebagai dashboard komando (misalnya, diimplementasikan pada sebuah portal khusus seperti riskmanagement.domainkampus.ac.id). Sistem ini mengagregasi data dari seluruh unit TI, menyajikan:
-
Matriks Risiko (Risk Matrix): Peta visual kerentanan (heat map) berdasarkan tingkat probabilitas (likelihood) dan dampak (impact).
-
Log Audit Terpusat: Sinkronisasi log dari berbagai server aplikasi (menggunakan stack seperti ELK – Elasticsearch, Logstash, Kibana) untuk mempermudah forensik digital.
B. Integrasi Manajemen Aset (Real-time Monitoring)
Risiko keamanan berbanding lurus dengan kelengkapan data aset. RMS harus terintegrasi dengan sistem pemantauan aset TI (seperti Sistem Informasi BMN berbasis real-time). Integrasi ini memungkinkan tim TI mengetahui dengan pasti perangkat keras mana yang sudah end-of-life (usang) atau perangkat lunak mana (misalnya, CMS atau framework lawas) yang memiliki Common Vulnerabilities and Exposures (CVE) yang belum di-patch.
C. Penerapan Intrusion Detection System (IDS) dan Data Science
Bagian krusial dari pemantauan risiko teknis adalah deteksi dini. Mengelola jaringan dengan bandwidth besar di kampus tidak bisa mengandalkan mitigasi manual.
-
IDS Adaptif: Pemasangan sensor NIDS (Network Intrusion Detection System) di gateway utama kampus dan HIDS (Host Intrusion Detection System) pada server-server kritikal.
-
Pemodelan Data Science: Log lalu lintas jaringan (termasuk request HTTP ke aplikasi web) diekstraksi menjadi dataset berukuran masif. Algoritma Machine Learning (seperti Random Forest atau Anomaly Detection berbasis Neural Networks) diterapkan pada data ini untuk mendeteksi deviasi perilaku. Sebagai contoh, jika sebuah akun mahasiswa melakukan ribuan request tidak wajar ke endpoint portal konferensi (brute-force atau scraping), sistem secara otomatis mengklasifikasikan ini sebagai anomali zero-day dan memicu peringatan otomatis ke dashboard RMS.
3. Fase Implementasi Tata Kelola RMS
Implementasi infrastruktur software harus dibarengi dengan prosedur tata kelola (Governance, Risk, and Compliance / GRC) yang terstruktur:
Tahap 1: Asesmen dan Identifikasi (Risk Assessment)
-
Inventarisasi Aset Kritikal: Mengklasifikasikan sistem berdasarkan urgensinya (misalnya: High Priority untuk SIAKAD dan Server Database, Medium untuk web fakultas).
-
Vulnerability Assessment (VA) & Penetration Testing (PenTest): Melakukan audit kerentanan berkala, terutama pada aplikasi yang dibangun secara in-house menggunakan framework tertentu, guna mencegah eksploitasi seperti Injeksi SQL atau Cross-Site Scripting (XSS).
Tahap 2: Strategi Mitigasi (Risk Treatment)
Berdasarkan matriks risiko, institusi menetapkan perlakuan terhadap risiko:
-
Risk Avoidance: Menutup port terbuka atau mematikan layanan usang yang tidak lagi digunakan.
-
Risk Mitigation: Mengimplementasikan Web Application Firewall (WAF), memperketat kontrol akses (autentikasi multifaktor), dan memperbaiki source code (misalnya mengamankan arsitektur CMS yang digunakan institusi).
-
Risk Transfer: Menitipkan fungsi cadangan atau Disaster Recovery Center (DRC) pada penyedia layanan cloud tepercaya dengan Service Level Agreement (SLA) ketat.
Tahap 3: Pemulihan dan Keberlanjutan (Business Continuity Plan/BCP)
Menyusun Standard Operating Procedure (SOP) insiden. Jika portal utama kampus lumpuh akibat insiden, harus ada panduan teknis terkait:
-
Siapa yang berwenang mengambil keputusan mematikan server secara darurat?
-
Berapa Recovery Time Objective (RTO) maksimal untuk memulihkan layanan dari backup?
4. Tantangan dan Rekomendasi
Implementasi holistik ini seringkali terbentur beberapa kendala strategis:
-
Silo Data Antar Unit: Data keamanan jaringan dipegang oleh unit jaringan, sementara data pengelolaan aplikasi dipegang oleh developer. Rekomendasi: Restrukturisasi kebijakan TI yang mewajibkan sentralisasi data insiden melalui portal RMS yang dikelola secara terpusat oleh Pusat TI.
-
Kapasitas Pengembang In-House: Sistem seringkali dikembangkan tanpa metodologi Secure Software Development Life Cycle (SSDLC). Rekomendasi: Mengadakan pelatihan spesifik bagi pengembang terkait keamanan framework modern dan arsitektur microservices (untuk memecah risiko sistem monolitik).
-
Kelelahan Peringatan (Alert Fatigue): Sistem mendeteksi terlalu banyak false positives. Rekomendasi: Penyempurnaan parameter IDS berbasis Data Science untuk menyaring noise dan hanya menampilkan peringatan insiden berisiko tinggi.
5. Kesimpulan
Mengamankan infrastruktur kampus siber bukan sekadar memasang antivirus atau firewall, melainkan sebuah orkestrasi manajemen risiko yang kompleks. Melalui integrasi portal RMS terpusat yang didukung oleh pemantauan aset real-time dan analitik ancaman tingkat lanjut (berbasis IDS dan Data Science), perguruan tinggi dapat memastikan bahwa infrastruktur digitalnya tidak hanya cepat dan scalable, tetapi juga berdaya tahan tinggi terhadap insiden. Investasi pada sistem dan budaya tata kelola risiko akan menjaga stabilitas layanan operasional akademik serta melindungi reputasi institusi dari potensi bencana digital.