
- Pendahuluan: Krisis Identitas Digital Terpusat dan Kebutuhan Transformasi Paradigma
Di era transformasi digital yang masif, identitas digital telah menjadi mata uang baru yang menggerakkan seluruh lini pelayanan publik, mulai dari administrasi kependudukan, layanan kesehatan nasional, dunia pendidikan tinggi, hingga transaksi perbankan komersial. Namun, fondasi arsitektur identitas digital global saat ini berdiri di atas fondasi yang rapuh: model terpusat (centralized identity model). Dalam model konvensional ini, data pribadi warga negara atau pengguna dikumpulkan, disimpan, dan dikelola oleh entitas tunggal—baik itu instansi pemerintah, kementerian, maupun korporasi teknologi besar.
Ketergantungan pada basis data terpusat telah menciptakan berbagai kerentanan sistemik yang kronis. Kasus kebocoran data berskala besar, pencurian identitas, penyalahgunaan profil pengguna tanpa izin, hingga dominasi silo data antar instansi pemerintah telah mengikis kepercayaan publik terhadap keamanan siber negara. Warga kehilangan kendali atas jejak digital mereka sendiri; mereka dipaksa menyerahkan seluruh atribut pribadi hanya untuk mengakses satu layanan publik yang sederhana, membuka peluang terjadinya pengawasan massal (mass surveillance) dan eksploitasi komersial data pribadi.
Sebagai jawaban atas krisis ini, dunia arsitektur teknologi informasi global kini sedang bergeser menuju paradigma baru yang dikenal sebagai Decentralized Identity (Identitas Terdesentralisasi) dan Self-Sovereign Identity (SSI). Konsep ini mengembalikan kedaulatan penuh atas identitas digital ke tangan individu itu sendiri. Artikel dan panduan komprehensif ini mengupas secara mendalam bagaimana arsitektur SSI dirancang, prinsip-prinsip kriptografis yang mendasarinya, serta strategi implementasinya dalam merevolusi arsitektur layanan publik dan pemerintahan modern.
- Evolusi Model Identitas Digital: Dari Silo Menuju Terdesentralisasi
Untuk memahami esensi revolusi SSI, penting untuk menelusuri evolusi model pengelolaan identitas digital dari masa ke masa:
- Model Silo (Isolated Identity): Setiap instansi atau aplikasi memiliki sistem autentikasi sendiri. Pengguna harus membuat puluhan username dan password berbeda untuk setiap layanan publik yang diakses, menyebabkan kelelahan kata sandi dan kerentanan keamanan.
- Model Terfederasi (Federated Identity): Pengguna dapat masuk ke berbagai layanan menggunakan satu kredensial dari penyedia tunggal (seperti ‘Login with Google’ atau ‘Single Sign-On government portal’). Meskipun lebih praktis, model ini tetap menempatkan penyedia identitas sebagai ‘penguasa mutlak’ yang dapat melacak seluruh aktivitas lintas layanan pengguna.
- Model Terdesentralisasi / Self-Sovereign Identity (SSI): Model tertinggi di mana identitas tidak lagi bergantung pada server terpusat manapun. Setiap individu memiliki dompet digital (digital wallet) pribadi untuk menyimpan kredensial yang dapat diverifikasi secara kriptografis tanpa perantara.
- Fondasi Teknis Self-Sovereign Identity (SSI)
Self-Sovereign Identity dibangun di atas tiga pilar utama yang didukung oleh teknologi buku besar terdistribusi (distributed ledger technology) atau jaringan terdesentralisasi berbasis kriptografi:
- Decentralized Identifiers (DIDs)
DID adalah jenis pengenal unik global baru yang dirancang khusus untuk arsitektur terdesentralisasi. Berbeda dengan URL tradisional yang terikat pada server pusat tertentu (seperti https://domain.go.id/user/123), DID bersifat independen, dapat diverifikasi secara mandiri, dan sepenuhnya berada di bawah kendali pemilik DID. DID diselesaikan melalui dokumen DID (DID Document) yang berisi kunci publik dan titik akhir layanan kriptografi.
- Verifiable Credentials (VCs)
Verifiable Credentials adalah representasi digital dari dokumen fisik tradisional seperti KTP, ijazah, atau surat izin mengemudi. Kredensial ini ditandatangani secara kriptografis oleh penerbit yang berwenang (Issuer), seperti Dukcapil atau Kementerian Pendidikan, sehingga keasliannya tidak dapat dipalsukan dan dapat dibuktikan secara matematis tanpa harus menghubungi server penerbit setiap kali diverifikasi.
- Verifiable Presentations (VPs) & Zero-Knowledge Proofs (ZKPs)
Ketika warga ingin membuktikan klaim tertentu kepada pihak ketiga (Verifier), mereka menyusun Verifiable Presentation dari dompet digital mereka. Melalui teknologi Zero-Knowledge Proofs, warga dapat membuktikan validitas atribut tertentu (misalnya: ‘membuktikan bahwa usia saya di atas 17 tahun tanpa harus menampilkan tanggal lahir lengkap atau nomor KTP’) secara mutlak menjaga privasi.
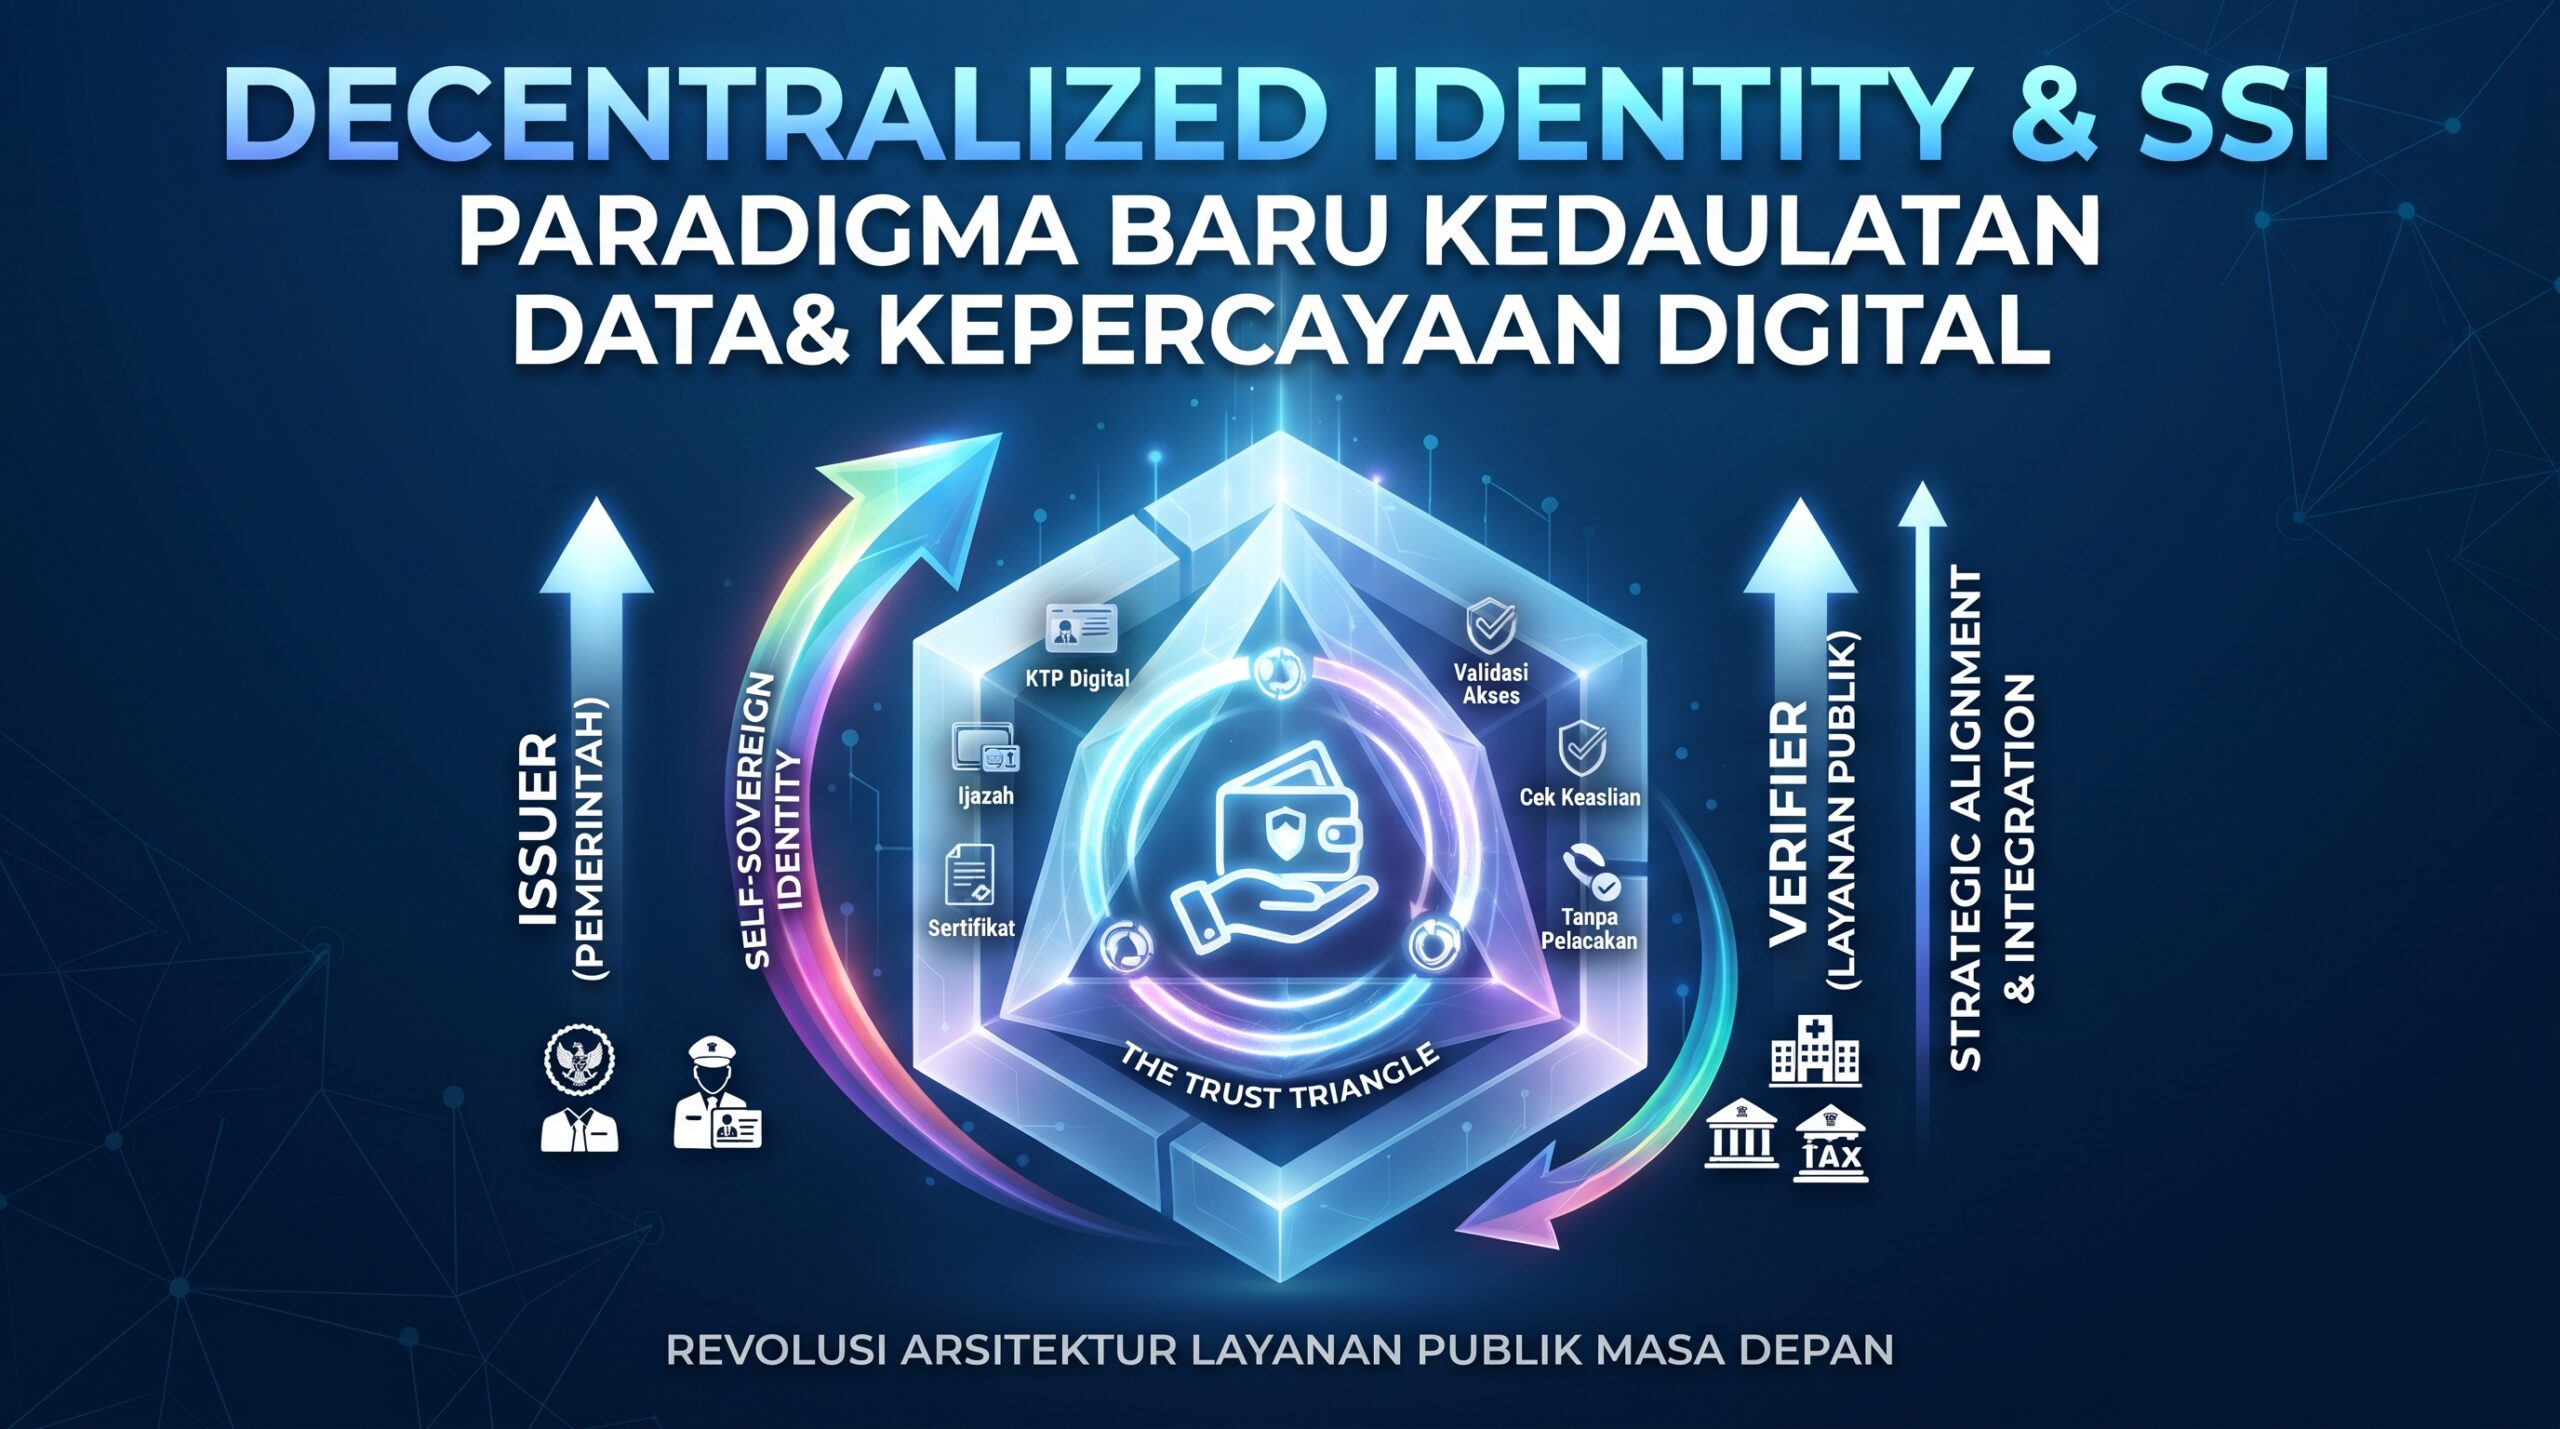
- Arsitektur Segitiga Kepercayaan (Trust Triangle) dalam Layanan Publik
Ekosistem SSI beroperasi dalam bentuk hubungan timbal balik yang disebut Segitiga Kepercayaan (Trust Triangle), yang melibatkan tiga aktor utama:
- Penerbit (Issuer): Entitas pemerintah atau lembaga resmi yang menerbitkan kredensial terverifikasi kepada warga (misalnya: Kementerian Dalam Negeri menerbitkan KTP digital terdesentralisasi).
- Pemegang (Holder): Warga negara atau subjek hukum yang menyimpan kredensial tersebut secara aman di dalam dompet digital (digital wallet) di ponsel pintar mereka.
- Verifikator (Verifier): Instansi layanan publik atau swasta yang membutuhkan validasi klaim identitas warga untuk memberikan akses layanan (misalnya: rumah sakit, bank, atau portal layanan pajak).
Keunggulan arsitektur ini adalah Verifikator dapat memvalidasi kredensial langsung dari Pemegang secara peer-to-peer tanpa melacak data kembali ke Penerbit, sehingga menciptakan privasi yang sempurna dan menghilangkan basis data terpusat yang rawan disadap.
- Integrasi SSI dengan Kerangka Enterprise Architecture (TOGAF)
Transformasi arsitektur pelayanan publik menuju sistem berbasis SSI tidak dapat dilakukan secara sporadis; ia memerlukan penyelarasan strategis dengan kerangka kerja Enterprise Architecture seperti TOGAF (The Open Group Architecture Framework):
- Arsitektur Bisnis: Menata ulang proses pelayanan publik agar beralih dari model ‘pencatatan oleh negara’ (state-controlled registry) menjadi model ‘pemberdayaan warga’ (citizen-centric sovereignty), di mana warga memegang kendali penuh atas data mereka.
- Arsitektur Data: Menghapuskan penyimpanan basis data kependudukan raksasa yang rentan, menggantinya dengan manajemen kunci publik, skema kredensial standar W3C, dan verifikasi berbasis tanda tangan digital kriptografi.
- Arsitektur Aplikasi: Mengembangkan aplikasi dompet digital warga yang ramah pengguna serta memperbarui sistem verifikator di tiap instansi untuk mendukung protokol verifikasi DID/VC.
- Arsitektur Teknologi: Memanfaatkan jaringan infrastruktur blockchain publik/terkonsorsium yang aman, terdesentralisasi, serta standar protokol interoperabilitas terbuka.
- Studi Kasus Implementasi Nyata di Sektor Pemerintahan
Beberapa negara maju dan kawasan regional telah mulai menguji coba dan mengimplementasikan arsitektur identitas terdesentralisasi dalam skala luas:
- European Self-Sovereign Identity Framework (ESSIF): Uni Eropa mengembangkan kerangka kerja identitas digital lintas batas yang memungkinkan warga negara Eropa membuktikan identitas, kualifikasi pendidikan, dan hak akses profesional di seluruh negara anggota tanpa intervensi data terpusat.
- Transformasi e-Government Estonia: Estonia, yang dikenal sebagai pionir negara digital, mengintegrasikan prinsip-prinsip desentralisasi kriptografi melalui teknologi KSI Blockchain untuk mengamankan integritas registri publik nasional.
- Relevansi untuk SPBE di Indonesia: Penerapan SSI dalam arsitektur Sistem Pemerintahan Berbasis Elektronik (SPBE) nasional dapat mengatasi masalah fragmentasi data antar kementerian, mempercepat integrasi layanan satu data, dan memberikan jaminan perlindungan privasi data warga sesuai UU PDP.
- Tantangan, Hambatan, dan Strategi Mitigasi Adopsi SSI
Meskipun menjanjikan kedaulatan data dan privasi yang superior, migrasi menuju arsitektur identitas terdesentralisasi menghadapi berbagai tantangan signifikan:
- Kompleksitas Pengalaman Pengguna (UX): Kehilangan kunci privat atau pemulihan dompet digital (seed phrase) menjadi momok bagi masyarakat awam yang belum terbiasa dengan manajemen kriptografi mandiri.
- Kesiapan Regulasi dan Hukum: Kerangka hukum tanda tangan elektronik, keabsahan hukum kredensial terdesentralisasi, dan akuntabilitas hukum perlu disesuaikan.
- Integrasi Sistem Warisan (Legacy Systems): Sebagian besar instansi pemerintah masih menggunakan database relasional konvensional yang sulit dihubungkan secara langsung dengan protokol DID.
Strategi mitigasi yang dapat ditempuh meliputi pengembangan aplikasi dompet digital dengan pemulihan berbasis sosial (social recovery), penyusunan regulasi sandbox hukum, serta penerapan arsitektur jembatan (gateway adapters) untuk sistem lama.
- Kesimpulan dan Rekomendasi Masa Depan
Decentralized Identity dan Self-Sovereign Identity (SSI) bukan sekadar tren teknologi mutakhir, melainkan fondasi moral dan teknis baru bagi masa depan demokrasi digital dan pelayanan publik. Dengan memindahkan kedaulatan data dari server terpusat yang rentan ke tangan warga melalui dompet digital pribadi dan kriptografi canggih, negara dapat menghadirkan layanan publik yang cepat, transparan, aman, dan sangat menghormati privasi individu.
Pemerintah dan korporasi harus mulai berinvestasi dalam penelitian, pengembangan standar interoperabilitas, dan perancangan kerangka kerja Enterprise Architecture berbasis SSI. Masa depan kepercayaan digital tidak dibangun di atas pengawasan yang ketat, melainkan di atas kedaulatan dan pemberdayaan warga negara.
Referensi & Daftar Pustaka
Allen, C. (2016). The Path to Self-Sovereign Identity. LifeWithAlacrity Blog.
Decentralized Identity Foundation (DIF). (2023). Universal Resolver and SSI Architecture Standards.
Preukschat, A., & Reed, D. (2021). Self-Sovereign Identity: Decentralized Digital Identity and Verifiable Credentials. Manning Publications.
The Open Group. (2022). TOGAF® Standard, 11th Edition. The Open Group.
World Wide Web Consortium (W3C). (2022). Decentralized Identifiers (DIDs) v1.0: Core Architecture, Data Model, and Representations. W3C Recommendation.