
- Pendahuluan: Ancaman Eksistensial di Balik Kemajuan Teknologi Kuantum
Dalam lintasan sejarah teknologi informasi, setiap lompatan besar dalam daya komputasi selalu membawa dua sisi mata uang: peluang inovasi yang tak terbatas di satu sisi, dan kerentanan keamanan yang belum pernah terjadi sebelumnya di sisi lain. Selama beberapa dekade, seluruh arsitektur keamanan digital global—mulai dari sistem perbankan nasional, transaksi e-commerce, pengamanan data rahasia instansi pemerintah, hingga protokol komunikasi cloud—bergantung pada satu fondasi matematis yang sama: kriptografi kunci publik konvensional seperti RSA (Rivest-Shamir-Adleman) dan ECC (Elliptic Curve Cryptography).
Algoritma-algoritma ini dirancang dengan asumsi bahwa komputer tercanggih di dunia saat ini membutuhkan waktu ribuan tahun untuk memecahkan kunci enkripsi tersebut. Namun, asumsi fondasional ini sedang diuji secara radikal oleh kebangkitan komputasi kuantum (quantum computing). Dengan memanfaatkan prinsip mekanika kuantum seperti superposisi dan keterikatan (entanglement), komputer kuantum masa depan memiliki kemampuan untuk memproses perhitungan kompleks dalam hitungan detik.
Berdasarkan algoritma Shor yang dikembangkan oleh matematikawan Peter Shor, sebuah komputer kuantum berskala besar dan toleran terhadap kesalahan (fault-tolerant quantum computer) nantinya dapat mendekripsi kunci RSA dan ECC dengan kecepatan eksponensial, melumpuhkan seluruh benteng pertahanan keamanan informasi digital dalam ssekejap.
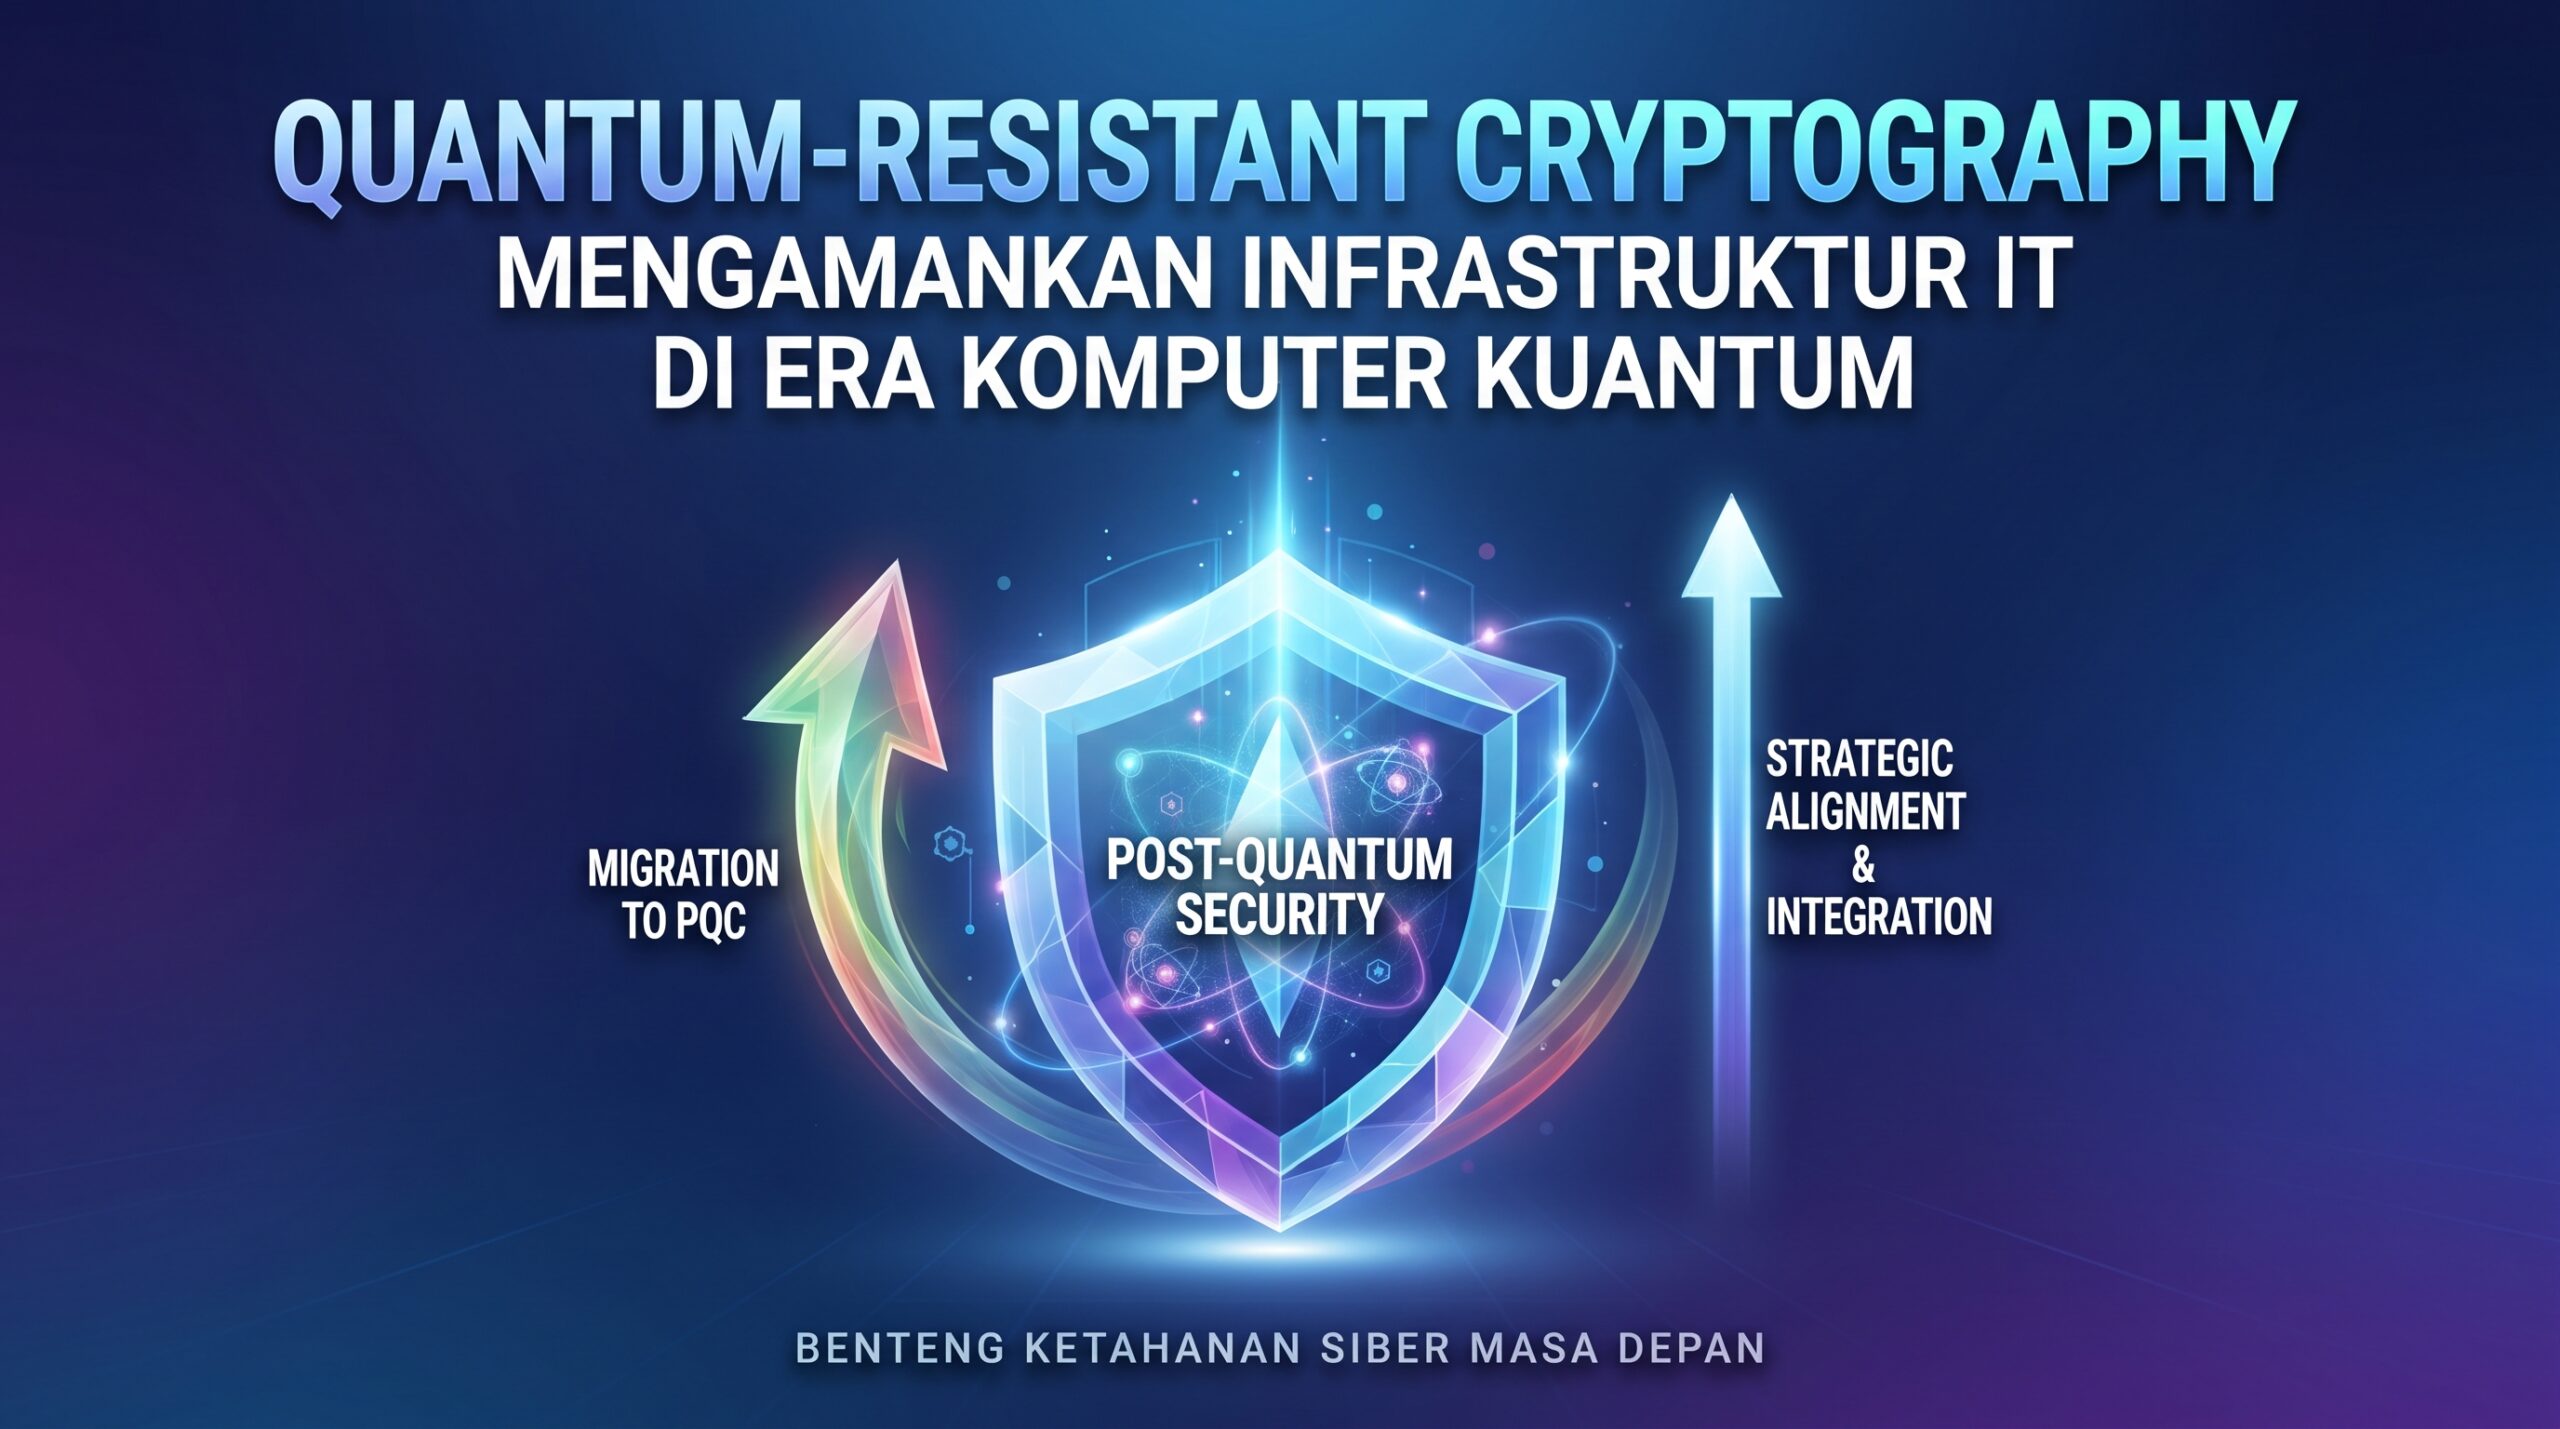
Bagi para arsitek enterprise dan pengambil kebijakan IT, ancaman ini bukan lagi sekadar fiksi ilmiah di masa depan yang jauh, melainkan sebuah realitas strategis yang harus diantisipasi mulai hari ini. Artikel dan panduan komprehensif ini mengupas secara mendalam bagaimana mengintegrasikan Quantum-Resistant Cryptography (Kriptografi Tahan Kuantum) atau yang dikenal sebagai Post-Quantum Cryptography (PQC) ke dalam kerangka kerja Enterprise Architecture dan arsitektur keamanan organisasi.
- Memahami Kerentanan: Mengapa Kriptografi Konvensional Akan Runtuh?
Untuk memahami urgensi migrasi pasca-kuantum, kita harus melihat bagaimana algoritma kriptografi modern bekerja dan bagaimana komputer kuantum mengeksploitasi kelemahannya:
- Algoritma RSA: Keamanan RSA didandani di atas kesulitan memfaktorkan angka komposit yang sangat besar menjadi bilangan prima penyusunnya. Komputer klasik sangat kesulitan melakukan ini untuk kunci berukuran 2048 atau 4096 bit. Sebaliknya, komputer kuantum menggunakan algoritma Shor untuk menyelesaikan masalah pemfaktoran prima secara paralel dalam waktu polinomial.
- Algoritma ECC: ECC bergantung pada masalah logaritma diskrit pada kurva eliptik. Meskipun menawarkan tingkat keamanan tinggi dengan ukuran kunci yang lebih kecil dibandingkan RSA, ECC tetap rentan terhadap serangan berbasis kuantum menggunakan varian algoritma Shor.
- Ancaman ‘Harvest Now, Decrypt Later’: Ini adalah ancaman paling berbahaya saat ini. Pihak-pihak yang bermusuhan atau pelaku kejahatan siber sponsor negara saat ini sedang secara aktif menyadap dan merekam lalu lintas data terenkripsi bernilai tinggi dari berbagai instansi dan korporasi, meskipun mereka belum bisa mendekripsinya hari ini. Data tersebut disimpan di pusat data besar, menunggu hingga komputer kuantum matang di masa depan untuk didekripsi secara massal.
- Standarisasi Global Post-Quantum Cryptography (PQC) oleh NIST
Menyadari ancaman eksistensial tersebut, lembaga standar nasional Amerika Serikat, National Institute of Standards and Technology (NIST), telah memulai proses kompetisi global sejak tahun 2016 untuk mengevaluasi dan menetapkan standar algoritma kriptografi baru yang tahan terhadap serangan komputer kuantum.
Pada tahun 2024, NIST resmi merilis standar kriptografi pasca-kuantum pertama yang telah disetujui, mencakup beberapa algoritma utama:
- CRYSTALS-Kyber (untuk Enkripsi Umum / Key Establishment): Algoritma berbasis kisi (lattice-based cryptography) yang dipilih sebagai standar utama untuk pengamanan komunikasi data di internet seperti protokol TLS/HTTPS.
- CRYSTALS-Dilithium & FALCON (untuk Tanda Tangan Digital): Digunakan untuk verifikasi identitas, tanda tangan dokumen digital, dan pengamanan pembaruan perangkat lunak, memastikan integritas data tidak dapat dipalsukan.
- SPHINCS+ (Alternatif Tanda Tangan Digital): Berbasis pada fungsi hash, berfungsi sebagai cadangan (fallback algorithm) jika ditemukan celah teoretis pada kriptografi berbasis kisi.
- Integrasi Post-Quantum Cryptography dalam Enterprise Architecture
Peralihan menuju kriptografi tahan kuantum tidak cukup hanya dilakukan dengan mengganti satu baris kode di aplikasi, melainkan memerlukan perombakan arsitektural yang terstruktur melalui kerangka kerja Enterprise Architecture:
- Domain Arsitektur Bisnis & Tata Kelola: Manajemen harus memasukkan ancaman kuantum ke dalam kerangka manajemen risiko perusahaan (Enterprise Risk Management / ERM) serta menyusun kebijakan internal migrasi kriptografi.
- Domain Arsitektur Data: Mengidentifikasi data dengan masa simpan panjang (long shelf-life data) seperti rekam medis, rahasia dagang, dan data kependudukan, serta memetakan inventaris kunci kriptografi organisasi.
- Domain Arsitektur Aplikasi: Mendukung negosiasi kriptografi hibrida (hybrid cryptography) yang menggabungkan algoritma konvensional dan pasca-kuantum secara bersamaan, serta menerapkan modularitas kriptografi (cryptographic agility).
- Domain Arsitektur Teknologi & Infrastruktur: Memastikan pembaruan Hardware Security Modules (HSM) dan peningkatan perangkat jaringan serta VPN korporat agar mendukung standar enkripsi tahan kuantum.
- Strategi Migrasi Bertahap Menuju Post-Quantum Enterprise
Mengingat kompleksitas infrastruktur TI modern, migrasi menuju kriptografi tahan kuantum membutuhkan peta jalan strategis yang terstruktur:
- Fase Penilaian dan Inventarisasi: Melakukan audit menyeluruh terhadap seluruh aset perangkat lunak, pustaka kode, dan sertifikat digital yang menggunakan enkripsi.
- Fase Uji Coba Hibrida: Menerapkan mode kriptografi hibrida pada lingkungan pengujian untuk menguji performa, latensi, dan stabilitas sistem.
- Fase Migrasi Prioritas Tinggi: Memulai migrasi pada sistem yang menangani data paling sensitif dengan siklus hidup panjang seperti sistem perbankan inti dan basis data kependudukan.
- Fase Dekomisioning Algoritma Lama: Secara bertahap menonaktifkan algoritma RSA dan ECC lama setelah standar PQC terimplementasi secara stabil.
- Studi Kasus dan Tantangan Implementasi
Di sektor pemerintahan dan finansial, adopsi PQC menjadi benteng utama perlindungan data jangka panjang terhadap serangan spionase siber. Namun, tantangan teknis seperti ukuran kunci yang lebih besar, peningkatan latensi CPU, dan kesenjangan keahlian SDM memerlukan program peningkatan kapasitas dan pengelolaan arsitektur yang cermat.
- Kesimpulan
Komputer kuantum merepresentasikan revolusi komputasi sekaligus ancaman serius terhadap keamanan informasi global. Melalui integrasi Quantum-Resistant Cryptography ke dalam kerangka kerja Enterprise Architecture, instansi pemerintah dan korporasi swasta dapat membangun benteng ketahanan siber yang kokoh untuk mengamankan kelangsungan dan kepercayaan bisnis di masa depan.
Referensi & Daftar Pustaka
National Institute of Standards and Technology (NIST). (2024). Post-Quantum Cryptography Standardization. US Department of Commerce.
Mosca, M. (2018). Cybersecurity in an Era with Quantum Computers. Global Risk Institute.
Bernstein, D. J., & Lange, T. (2017). Post-Quantum Cryptography. Nature Physics, 13(2), 147-153.
The Open Group. (2025). Post-Quantum Security Architecture: Safeguarding Enterprise Infrastructure. White Paper.
World Economic Forum (WEF). (2023). Transitioning to a Post-Quantum Cyber Future. WEF Strategic Insight Report.